
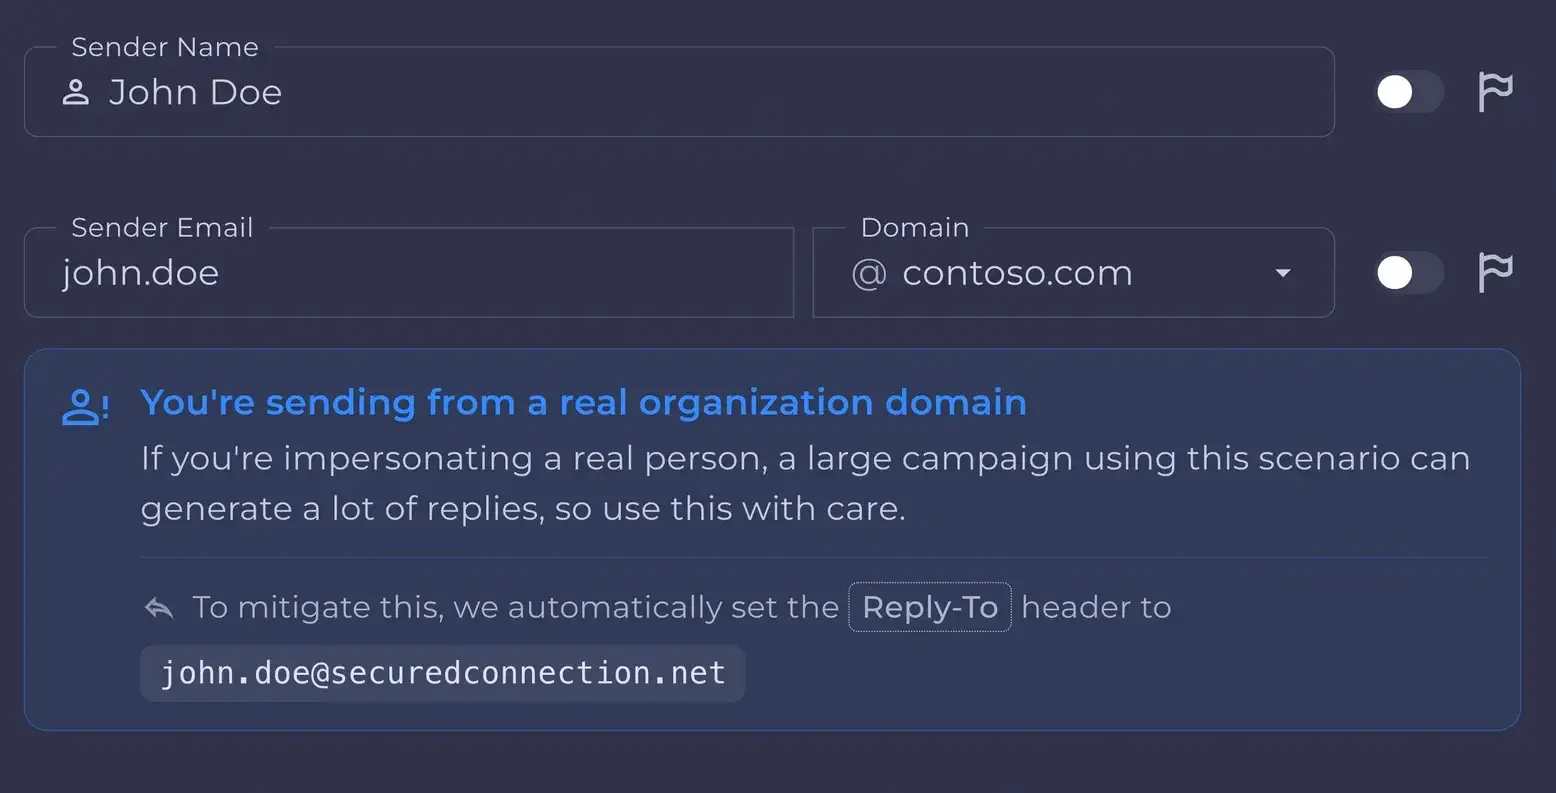
Індивідуальні фішингові сценарії Arsen можуть розсилатися з домену організації, а не зі схожого підробленого домену. Результатом є симуляція, яка відтворює саме ту умову, що робить компрометацію корпоративної пошти (BEC) ефективною в реальних умовах: запит надходить з адреси відправника, щодо якої працівники не мають технічних підстав для сумнівів.
Що таке компрометація корпоративної пошти?
Компрометація корпоративної пошти (BEC) – це метод соціальної інженерії, під час якого зловмисник видає себе за довірену особу компанії (зазвичай керівника, колегу з фінансового відділу або постачальника) чи отримує контроль над її обліковим записом, щоб ініціювати платіж, розкриття даних або відхилення від стандартних процедур. Така атака не містить шкідливого програмного забезпечення, вкладень і, часто, жодних посилань. Корисним навантаженням виступає рішення працівника. Оскільки повідомлення успішно проходить автентифікацію та відповідає очікуваному робочому процесу, технічні засоби контролю пошти мають обмежену видимість, що робить навички верифікації фактичною поверхнею контролю.
Як це працює
При налаштуванні власного фішингового сценарію необхідно обрати параметр домен організації замість домен для підміни адреси. Arsen доставляє симуляцію через інтеграцію з Microsoft або Google, використовуючи доставку виключно через API, тому електронний лист надходить із домену, що належить організації та використовується нею, без ретрансляції через шлюз і без зовнішньої інфраструктури надсилання. Для такого формату зберігається доступ до всіх стандартних функцій конструктора фішингу Arsen: налаштування ідентичності відправника, теми, вмісту, цільової сторінки, вкладень і звітності. Сценарій діє як односторонній фішинговий гачок.
Порівняння домену організації та домену для підміни адреси
| Домен для підміни адреси | Домен організації | |
| Адреса відправника | Схожий домен, зареєстрований платформою Arsen | Верифікований домен, який є власністю організації |
| Доставка | Стандартна доставка електронних листів | Доставка лише через API від Microsoft або Google |
| Змодельована загроза | Видавання себе за зовнішню особу та розпізнавання підмінених доменів | Компрометація корпоративного листування та довіра до внутрішніх профілів |
| Що перевіряється | Чи звертають співробітники увагу на домен відправника та інші підказки | Чи верифікують співробітники безпосередньо запит |
| Розмовні сценарії | Підтримуються | Не підтримуються |
| Необхідне налаштування | Не вимагається | Інтеграція сервісів доставки пошти Microsoft або Google |
- Кампанія на базі домену із підміненою адресою оцінює здатність співробітників виявляти технічні індикатори.
- Кампанія на базі домену організації повністю позбавлена такого індикатора й перевіряє, чи здійснюють співробітники верифікацію іншим каналом зв’язку, коли запит має фінансову чи операційну чутливість. Саме цей фактор дозволяє передбачити справжній рівень ризику компрометації корпоративного листування.
Вимоги
- Увімкнена інтеграція для доставки електронної пошти Microsoft або Google.
- Підтверджений домен, що належить організації та використовується нею.
- Спеціальний фішинговий сценарій. Діалогові симуляції не підтримуються для BEC.
Які сценарії BEC доступні для симуляції?
Оскільки відправником виступає домен, що належить організації, кожен із наведених нижче сценаріїв імітує внутрішнього користувача, а не зовнішню особу.
| Сценарій | Імітований відправник | Типова цільова аудиторія | Суть запиту |
| Імітація керівництва | Генеральний директор (CEO), фінансовий директор (CFO) або керівний директор | Фінансовий персонал, помічники керівників | Терміновий переказ, погодження поза стандартним процесом або конфіденційне завдання |
| Зміна рахунку та платіжних реквізитів | Колега з фінансового відділу або бухгалтерії | Співробітники відділу розрахунків, контролери | Погодження нового рахунку або оновлених реквізитів одержувача |
| Перенаправлення заробітної плати | Адміністратор відділу кадрів або відділу розрахунку зарплати | Співробітники відділу розрахунку заробітної плати та відділу кадрів (HR) | Зміна реквізитів для прямого зарахування або банківських даних |
| Привід від імені відділу ІТ або сервісу підтримки | Внутрішній відділ ІТ або сервіс підтримки | Усі працівники | Повторне введення облікових даних, повторне налаштування багатофакторної автентифікації (MFA) або перевірка пристрою |
| Конфіденційність юридичних питань та M&A | Головний юрисконсульт або куратор від керівництва | Фінансовий, юридичний відділи, команди з укладання угод | Доступ до конфіденційного документа з вказівкою щодо нерозголошення |
| Оголошення від відділу кадрів | Відділ роботи з персоналом | Усі працівники | Підтвердження особистих даних або ознайомлення з нормативним документом (політикою) |
Тестування слід проводити для тих цільових груп, які дійсно володіють повноваженнями: фінансових підрозділів, відділів нарахування заробітної плати та закупівель, персоналу підтримки керівників і працівників, що можуть редагувати дані про платежі. Проведення кампаній BEC для всього штату одночасно розмиває інформативний сигнал, необхідний для оцінки.


