
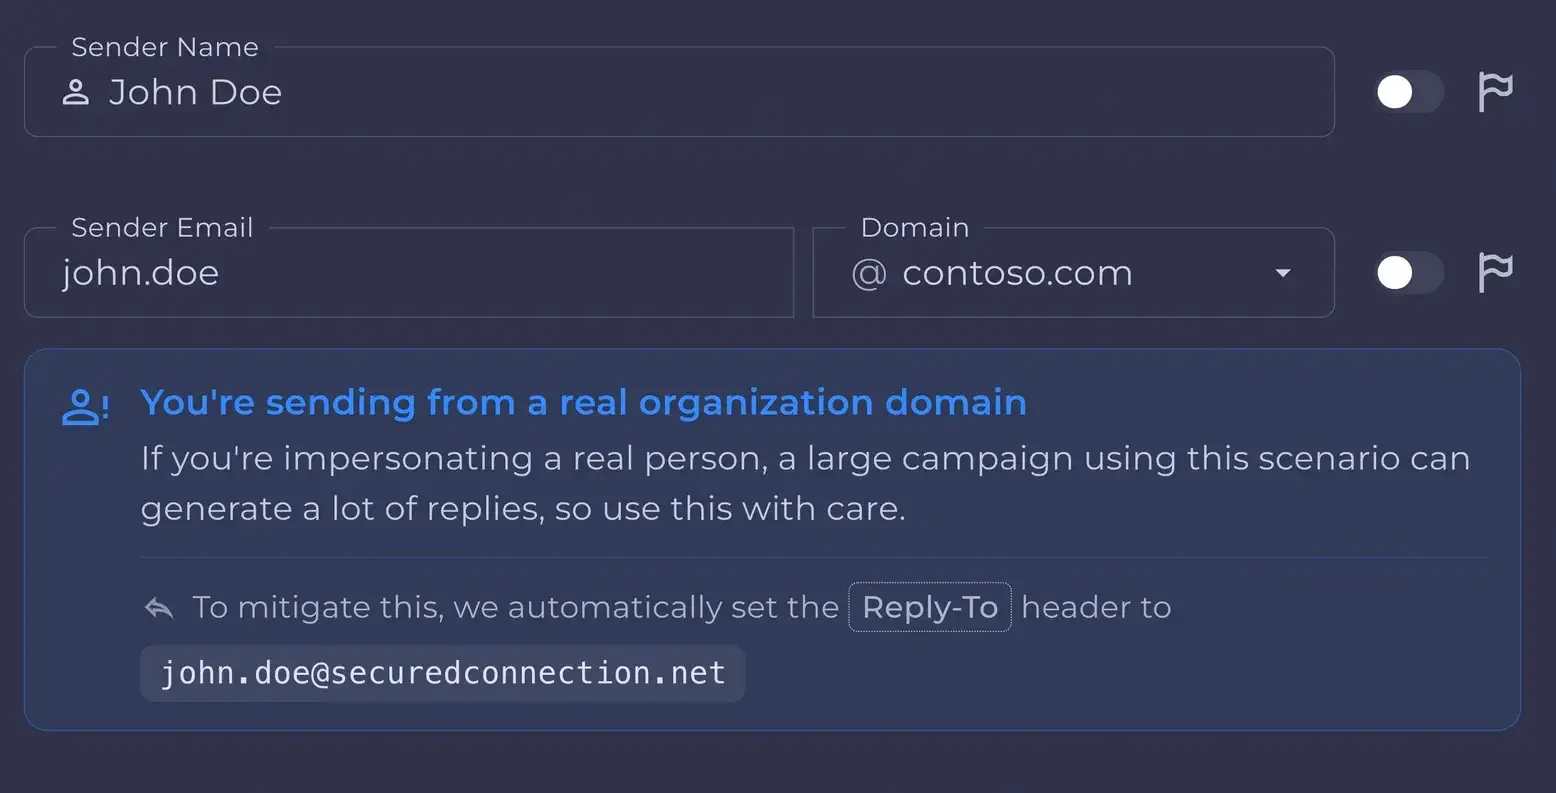
Индивидуальные фишинговые сценарии Arsen могут рассылаться с домена организации, а не с похожего поддельного домена. Результатом является симуляция, воспроизводящая именно то условие, которое делает компрометацию корпоративной почты (BEC) эффективной в реальных условиях: запрос поступает с адреса отправителя, в отношении которого у сотрудников нет технических оснований для сомнений.
Что такое компрометация корпоративной почты?
Компрометация корпоративной почты (BEC) – это метод социальной инженерии, при котором злоумышленник выдает себя за доверенное лицо компании (обычно руководителя, коллегу из финансового отдела или поставщика) или получает контроль над его учетной записью, чтобы инициировать платеж, раскрытие данных или отклонение от стандартных процедур. Такая атака не содержит вредоносного программного обеспечения, вложений и, зачастую, никаких ссылок. Полезной нагрузкой выступает решение сотрудника. Поскольку сообщение успешно проходит аутентификацию и соответствует ожидаемому рабочему процессу, технические средства контроля почты имеют ограниченную видимость, что делает навыки верификации фактической поверхностью контроля.
Как это работает
При настройке собственного фишингового сценария необходимо выбрать параметр «домен организации» вместо «домен для подмены адреса». Arsen доставляет симуляцию через интеграцию с Microsoft или Google, используя доставку исключительно через API, поэтому электронное письмо поступает с домена, который принадлежит организации и используется ею, без ретрансляции через шлюз и без внешней инфраструктуры отправки. Для такого формата сохраняется доступ ко всем стандартным функциям конструктора фишинга Arsen: настройке личности отправителя, темы, содержимого, целевой страницы, вложений и отчетности. Сценарий действует как односторонний фишинговый крючок.
Сравнение домена организации и домена для подмены адреса
| Домен для подмены адреса | Домен организации | |
| Адрес отправителя | Похожий домен, зарегистрированный платформой Arsen | Верифицированный домен, являющийся собственностью организации |
| Доставка | Стандартная доставка электронных писем | Доставка только через API от Microsoft или Google |
| Смоделированная угроза | Выдача себя за внешнее лицо и распознавание подмененных доменов | Компрометация корпоративной переписки и доверие к внутренним профилям |
| Что проверяется | Обращают ли сотрудники внимание на домен отправителя и другие подсказки | Верифицируют ли сотрудники непосредственно запрос |
| Разговорные сценарии | Поддерживаются | Не поддерживаются |
| Необходимая настройка | Не требуется | Интеграция сервисов доставки почты Microsoft или Google |
- Кампания на базе домена с подмененным адресом оценивает способность сотрудников выявлять технические индикаторы.
- Кампания на базе домена организации полностью лишена такого индикатора и проверяет, осуществляют ли сотрудники верификацию по другому каналу связи, когда запрос имеет финансовую или операционную чувствительность. Именно этот фактор позволяет предсказать истинный уровень риска компрометации корпоративной переписки.
Требования
- Включенная интеграция для доставки электронной почты Microsoft или Google.
- Подтвержденный домен, принадлежащий организации и используемый ею.
- Специальный фишинговый сценарий. Диалоговые симуляции не поддерживаются для BEC.
Какие сценарии BEC доступны для симуляции?
Поскольку отправителем выступает домен, принадлежащий организации, каждый из приведенных ниже сценариев имитирует внутреннего пользователя, а не внешнее лицо.
| Сценарий | Имитируемый отправитель | Типичная целевая аудитория | Суть запроса |
| Имитация руководства | Генеральный директор (CEO), финансовый директор (CFO) или управляющий директор | Финансовый персонал, помощники руководителей | Срочный перевод, согласование вне стандартного процесса или конфиденциальная задача |
| Изменение счета и платежных реквизитов | Коллега из финансового отдела или бухгалтерии | Сотрудники расчетного отдела, контролеры | Согласование нового счета или обновленных реквизитов получателя |
| Перенаправление заработной платы | Администратор отдела кадров или отдела расчета зарплаты | Сотрудники отдела расчета заработной платы и отдела кадров (HR) | Изменение реквизитов для прямого зачисления или банковских данных |
| Предлог от имени IT-отдела или службы поддержки | Внутренний IT-отдел или служба поддержки | Все сотрудники | Повторный ввод учетных данных, повторная настройка многофакторной аутентификации (MFA) или проверка устройства |
| Конфиденциальность юридических вопросов и M&A | Главный юрисконсульт или куратор от руководства | Финансовый, юридический отделы, команды по заключению сделок | Доступ к конфиденциальному документу с указанием о неразглашении |
| Объявление от отдела кадров | Отдел по работе с персоналом | Все сотрудники | Подтверждение личных данных или ознакомление с нормативным документом (политикой) |
Тестирование следует проводить для тех целевых групп, которые действительно обладают полномочиями: финансовых подразделений, отделов начисления заработной платы и закупок, персонала поддержки руководителей и сотрудников, которые могут редактировать данные о платежах. Проведение кампаний BEC для всего штата одновременно размывает информативный сигнал, необходимый для оценки.


