
Doommageddon – це фінансово вмотивована кампанія із використанням програми-вимагача. Її побудовано за добре відомою моделлю подвійного вимагання. Спочатку викрадаються дані, а потім шифруються системи. Після цього висуваються погрози їх публікації, якщо постраждала сторона не заплатить. Особливість цього угруповання полягає в тому, як довго воно може діяти непомітно.
Аналіз компанії Cynet дозволив відстежити найперше відоме проникнення угруповання 8 березня 2026 року. Проте Doommageddon не мало публічної присутності до 6 липня, коли запустило сайт для витоку даних у мережі Tor. Тоді ж було опубліковано інформацію про шість атакованих організацій одночасно. Для кожної з них зазначалися дати компрометації, що відбулися за кілька тижнів або місяців до того.
Подібна тенденція вже спостерігалася раніше. Під час аналізу прихованої кампанії вимагання від DeadLock команда CyOps виявила угруповання з використанням програми-вимагача, яке місяцями працювало без традиційного публічного сайту витоків, значною мірою покладаючись на пряму комунікацію з постраждалими організаціями. На момент аналізу вбудованого порталу для атакованих компаній на ньому було 29 сторінок з інформацією щодо 87 постраждалих сторін. Відтоді DeadLock продовжує вдосконалювати свою малопомітну модель, зокрема через використання платформи Session та інфраструктури на базі блокчейну, щоб ускладнити протидію окремим елементам своєї діяльності з вимагання.
Хоча інфраструктура й виконання операцій Doommageddon відрізняються, загальний висновок є схожим: публічна видимість угруповання, що застосовує програму-вимагача, не є надійним показником його активності. Такі групи можуть непомітно збільшувати кількість атакованих організацій, вдосконалювати свій інструментарій та вести переговори задовго до того, як привернуть до себе увагу на публічних сайтах для витоку даних.
Активність Doommageddon не припинилася після серпневого аналізу компанії Cynet. Станом на 30 вересня сторонній моніторинг зафіксував щонайменше 14 публікацій на сайті витоків, пов’язаних із цим угрупованням, причому остання активність датується 28 вересня. Виробництво залишається найбільш представленим сектором, за ним ідуть охорона здоров’я та кілька інших галузей. Ці публікації є заявами зловмисників, а не незалежно підтвердженими фактами компрометації.
Модель вимагання, що базується на терпінні
У наборі постраждалих організацій, який компанія Cynet проаналізувала для свого серпневого звіту Cyberthreat Intelligence Report, у середньому минало 57 днів між проникненням Doommageddon і появою інформації про постраждалу компанію на сайті витоків угруповання. Це означає, що викрадення даних, шифрування та переговори можуть активно тривати або вже завершитися до того, як інцидент стане публічно відомим.
Угруповання також використовує поетапну публікацію для посилення тиску. В одному з інцидентів у сфері охорони здоров’я Бразилії Doommageddon анонсувало оприлюднення записів тієї ж постраждалої організації у три етапи, а не публікацію всіх даних відразу.
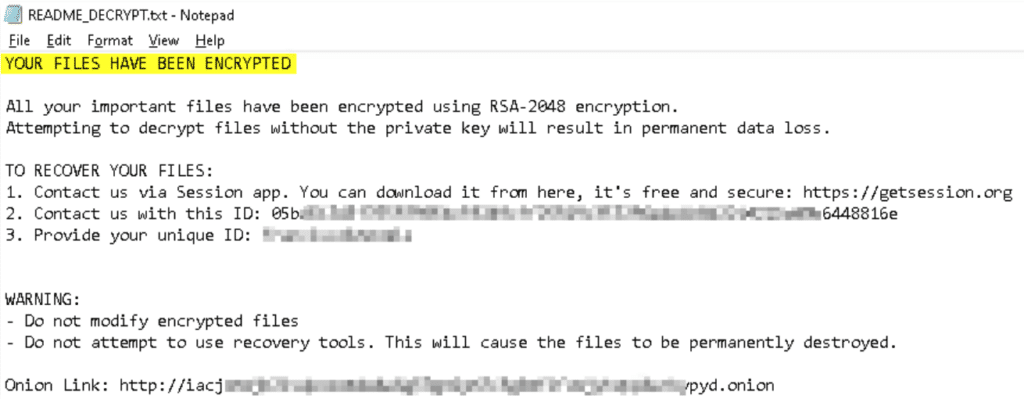
Комунікація з постраждалою стороною відбувається через Session – зашифрований застосунок для обміну повідомленнями, замість традиційної електронної пошти чи спеціального порталу для переговорів. Угруповання DeadLock також активно покладається на Session, що є ще одним прикладом переходу операторів програм-вимагачів на канали зв’язку, які роблять їхню переговорну інфраструктуру менш залежною від традиційної електронної пошти та вебсервісів.

Проте найважливіша деталь для фахівців із захисту полягає в тому, чого саме не може робити сам шифрувальник Doommageddon.
Він не має мережевих можливостей. Він не може зв’язатися з командним сервером, отримати ключ або вивести дані. Це чітко вказує на те, що викрадення даних відбувається окремо, із використанням інших інструментів до початку шифрування.
Для фахівців із захисту це зміщує найцінніше вікно виявлення на більш ранній етап атаки. На момент запуску шифрувальника зловмисник може вже переміститися в середовищі, підготувати конфіденційну інформацію, вивести дані та розпочати переговори щодо вимагання.
Після початку шифрування ізоляція ураженого хоста може допомогти обмежити радіус ураження. Проте це не скасовує шифрування, яке вже відбувається на локальному диску. Водночас знищення журналів у виконанні Doommageddon обмежується лише ураженим хостом. Відповідно, віддалені файлові сервери можуть зберігати власні записи про цю активність.
Статичний аналіз
Проаналізований командою CyOps зразок є 64-бітним виконуваним файлом Windows із графічним інтерфейсом (GUI), написаним мовою Rust, що дозволяє йому працювати без видимого вікна консолі.
Він імпортує 166 функцій із 16 бібліотек Windows. Це відбувається через повністю заповнену таблицю імпорту. Така особливість дає підстави припустити відсутність значного пакування чи обфускації бінарного файлу. Його імпорти також містять функції для доступу до мережевих ресурсів. Це узгоджується з характеристиками шифрувальника, націленого на мережеві сховища, а не обмеженого локальним диском.
Вирізняються дві імпортовані функції: CloseEventLog та ClearEventLogW.
Під час свого виконання зразок навмисно очищає журнали подій Windows, видаляючи сліди з ураженого хоста та ускладнюючи реконструкцію подій після інциденту.
Шляхи до вихідного коду, вбудовані в бінарний файл під час компіляції, також розкривають більше інформації про його криптографію, ніж повідомлення з вимогою викупу. Doommageddon використовує ChaCha20-Poly1305 для вмісту файлів і RSA для захисту згенерованих ключів, а не покладається виключно на RSA, як стверджується в записці.
Для кожного файлу створюється власний щойно згенерований ключ. Потім цей ключ захищається за допомогою відкритого ключа, вбудованого у шкідливе програмне забезпечення. Це робить відновлення без відповідного закритого ключа, який контролюється зловмисником, практично неможливим.
Бінарний файл також містить попередньо визначений список із 16 журналів подій Windows, призначених для очищення, зокрема PowerShell, RDP, Terminal Services та інші операційні журнали. Суміжна логіка спрямована проти механізмів відновлення та застосунків, які можуть заважати шифруванню. Програма-вимагач припиняє роботу рушіїв баз даних, поштових клієнтів, агентів резервного копіювання та програм Office до того, як розпочне шифрувати файли. Примусове завершення цих процесів розблоковує файли, які за інших умов утримувалися б запущеними застосунками.
Динамічний аналіз
Під час роботи зразок ініціює власний перезапуск із розширеними правами засобами оболонки Windows, звертаючись до свого ж шляху виконуваного файлу замість використання стороннього інструмента для ескалації привілеїв.
Далі відбувається зупинка компонента запиту тіньових копій Hyper-V, пошук спільних мережевих дисків у межах досяжності та видалення тіньових копій за допомогою vssadmin – тактика протидії відновленню, що є типовою для багатьох сімейств програм-вимагачів. Знищення тіньових копій відрізає один зі шляхів відновлення системи, на який, як розуміє атакуюча сторона, можуть розраховувати спеціалісти з кібербезпеки.
Перед тим як зашифрувати кожен файл, Doommageddon отримує 32 байти криптографічно захищених випадкових даних за допомогою Windows BCrypt API. У результаті формується новий 256-бітний ключ ChaCha20 для кожного файлу, що виключає повторне використання одного й того ж ключа шифрування під час усього запуску.

Патерн запису також підтверджує, що Doommageddon не просто перезаписує файли на їхньому місці. Він записує зашифрований текст у новий файл, додає розширення .doomag, а потім видаляє оригінал.
Після завершення шифрування програма націлюється на ті самі 16 журналів подій Windows, виявлених під час статичного аналізу, та залишає свою записку з вимогою викупу – README_DECRYPT.txt.
Сайт витоків: кількість постраждалих сторін, що не збігається

Сайт витоків Doommageddon використовує знайому схему тиску, характерну для програм-вимагачів: публікація найменувань організацій і, якщо можливо, відкриття доступу до завантаження файлів, про крадіжку яких заявляє група.
Однак аналіз компанії Cynet виявив цікаву особливість у тому, як Doommageddon веде облік організацій, котрі, ймовірно, вступають у переговори або здійснюють оплату.
Замість того щоб просто зникнути із сайту, деякі записи зазнали змін: оригінальні назви організацій та деталі було замінено на «PAID». Їхній статус було змінено на позначки на кшталт «NEGOTIATED» або «DATA SECURED», тоді як відображувана кількість файлів обнулялася.
Через це публічна статистика атакованих організацій Doommageddon є неточною.
Знімок сайту витоків демонструє лише ті записи, які є видимими в конкретний момент. Проте це не обов’язково вказує на те, скільки організацій угруповання скомпрометувало, скільки з них вступили в переговори чи здійснили оплату. Сторонні трекери програм-вимагачів також наразі наводять різні загальні показники. Це підтверджує, чому цифри із сайтів витоків варто сприймати радше як орієнтовні дані розвідки кіберзагроз, аніж як остаточну кількість фактів компрометації.
Це є додатковою причиною вважати показник публічної присутності оманливим. Група, що діє без привернення уваги, здатна проявляти більшу активність, ніж здається, а публічний ресурс із витоками може дати спеціалістам із кібербезпеки лише часткове уявлення про діяльність, яка за ним стоїть.
Cynet проти програми-вимагача Doommageddon
Під час імітованого виконання уніфікована платформа кібербезпеки Cynet була налаштована в режимі виявлення з вимкненою функцією запобігання. Це дозволило Doommageddon розгорнути повний цикл атаки, щоб дослідники могли спостерігати за реакцією платформи.
Платформа Cynet виявила програму-вимагача на кількох рівнях:
- Виявлення за допомогою AV/AI: шкідливий бінарний файл було ідентифіковано під час його запису на диск або спроби запуску.
- Аналітика загроз: незалежні сторонні джерела аналітики кіберзагроз ідентифікували шкідливий файл.
- Моніторинг процесів: платформа Cynet виявила видалення тіньових копій через vssadmin на основі поведінки запущеного процесу та командного рядка.
- Виявлення несанкціонованого доступу до пам’яті: платформа зафіксувала підозрілі спроби відкрити дескриптори до пам’яті іншого процесу.
- Захист від програм-вимагачів: моніторинг файлових операцій виявив аномальне розширення .doomag та спроби запису у файли-приманки Cynet.
Етап роботи шифрувальника найбільше привертає увагу, проте це не обов’язково перша можливість зупинити атаку. У цій ситуації відсутність підтримки мережевих операцій безпосередньо в шифрувальнику слугує вагомим доказом того, що виведення даних і решта дій зловмисників виконуються окремо. Спеціалісти з кібербезпеки мають кілька нагод виявити операцію до початку завершального етапу компрометації.
Аналогічний підхід було виявлено в ході нещодавнього розслідування атаки із застосуванням програми-вимагача Settra. Settra просунулася значно далі за Doommageddon у питанні захисту свого інструмента, помістивши шифрувальник у зашифроване корисне навантаження, яке вимагає введення пароля. Однак коли шкідливе програмне забезпечення починало взаємодію із системою для процесу шифрування, інструменти поведінкового захисту зберігали можливість його розпізнати й зупинити.
Що приховує назва?
Doommageddon не належить до найвідоміших угруповань в екосистемі програм-вимагачів. Розслідування компанії Cynet щодо Doommageddon і DeadLock демонструють, наскільки масштабна діяльність може розгорнутися до того, як операція з вимагання приверне значну увагу громадськості. Сайти витоків, статистика кількості постраждалих організацій та гучні заяви є корисними джерелами аналітики кіберзагроз, проте вони є індикаторами, що спрацьовують із запізненням.
Для спеціалістів із кіберзахисту найкращий шанс перервати роботу програми-вимагача з’являється ще до формування вимоги викупу. Цей етап охоплює нестандартний доступ, розширення прав, розгалуження атаки, протидію відновленню, накопичення даних, їх ексфільтрацію, а також сумнівну поведінку процесів і нестандартні операції з файлами. Більшість команд безпеки не можуть дозволити собі таку розкіш, як очікування на точну ідентифікацію угруповання, що стоїть за атакою.


