
Doommageddon – это финансово мотивированная кампания с использованием программы-вымогателя. Она построена по хорошо известной модели двойного вымогательства. Сначала похищаются данные, а затем шифруются системы. После этого выдвигаются угрозы их публикации, если пострадавшая сторона не заплатит. Особенность этой группировки заключается в том, как долго она может действовать незаметно.
Анализ компании Cynet позволил отследить самое первое известное проникновение группировки 8 марта 2026 года. Однако Doommageddon не имела публичного присутствия до 6 июля, когда запустила сайт для утечки данных в сети Tor. Тогда же была опубликована информация о шести атакованных организациях одновременно. Для каждой из них указывались даты компрометации, которые произошли за несколько недель или месяцев до этого.
Подобная тенденция уже наблюдалась ранее. Во время анализа скрытой кампании вымогательства от DeadLock команда CyOps обнаружила группировку с использованием программы-вымогателя, которая месяцами работала без традиционного публичного сайта утечек, в значительной степени полагаясь на прямую коммуникацию с пострадавшими организациями. На момент анализа встроенного портала для атакованных компаний на нем было 29 страниц с информацией о 87 пострадавших сторонах. С тех пор DeadLock продолжает совершенствовать свою малозаметную модель, в частности через использование платформы Session и инфраструктуры на базе блокчейна, чтобы усложнить противодействие отдельным элементам своей деятельности по вымогательству.
Хотя инфраструктура и выполнение операций Doommageddon отличаются, общий вывод является схожим: публичная видимость группировки, применяющей программу-вымогателя, не является надежным показателем её активности. Такие группы могут незаметно увеличивать количество атакованных организаций, совершенствовать свой инструментарий и вести переговоры задолго до того, как привлекут к себе внимание на публичных сайтах для утечки данных.
Активность Doommageddon не прекратилась после августовского анализа компании Cynet. По состоянию на 30 сентября сторонний мониторинг зафиксировал как минимум 14 публикаций на сайте утечек, связанных с этой группировкой, причем последняя активность датируется 28 сентября. Производство остается наиболее представленным сектором, за ним следуют здравоохранение и несколько других отраслей. Эти публикации являются заявлениями злоумышленников, а не независимо подтвержденными фактами компрометации.
Модель вымогательства, основанная на терпении
В наборе пострадавших организаций, который компания Cynet проанализировала для своего августовского отчета Cyberthreat Intelligence Report, в среднем проходило 57 дней между проникновением Doommageddon и появлением информации о пострадавшей компании на сайте утечек группировки. Это означает, что похищение данных, шифрование и переговоры могут активно продолжаться или уже завершиться до того, как инцидент станет публично известным.
Группировка также использует поэтапную публикацию для усиления давления. В одном из инцидентов в сфере здравоохранения Бразилии Doommageddon анонсировало обнародование записей той же пострадавшей организации в три этапа, а не публикацию всех данных сразу.
Коммуникация с пострадавшей стороной происходит через Session – зашифрованное приложение для обмена сообщениями, вместо традиционной электронной почты или специального портала для переговоров. Группировка DeadLock также активно полагается на Session, что является еще одним примером перехода операторов программ-вымогателей на каналы связи, которые делают их переговорную инфраструктуру менее зависимой от традиционной электронной почты и веб-сервисов.

Однако самая важная деталь для специалистов по защите заключается в том, чего именно не может делать сам шифровальщик Doommageddon.
Он не имеет сетевых возможностей. Он не может связаться с командным сервером, получить ключ или вывести данные. Это четко указывает на то, что похищение данных происходит отдельно, с использованием других инструментов до начала шифрования.
Для специалистов по защите это смещает самое ценное окно обнаружения на более ранний этап атаки. На момент запуска шифровальщика злоумышленник может уже переместиться в среде, подготовить конфиденциальную информацию, вывести данные и начать переговоры о вымогательстве.
После начала шифрования изоляция пораженного хоста может помочь ограничить радиус поражения. Однако это не отменяет шифрования, которое уже происходит на локальном диске. В то же время уничтожение журналов в исполнении Doommageddon ограничивается лишь пораженным хостом. Соответственно, удаленные файловые серверы могут сохранять собственные записи об этой активности.
Статический анализ
Проанализированный командой CyOps образец является 64-битным исполняемым файлом Windows с графическим интерфейсом (GUI), написанным на языке Rust, что позволяет ему работать без видимого окна консоли.
Он импортирует 166 функций из 16 библиотек Windows. Это происходит через полностью заполненную таблицу импорта. Такая особенность дает основания предположить отсутствие значительной упаковки или обфускации бинарного файла. Его импорты также содержат функции для доступа к сетевым ресурсам. Это согласуется с характеристиками шифровальщика, нацеленного на сетевые хранилища, а не ограниченного локальным диском.
Выделяются две импортированные функции: CloseEventLog и ClearEventLogW.
Во время своего выполнения образец преднамеренно очищает журналы событий Windows, удаляя следы с пораженного хоста и усложняя реконструкцию событий после инцидента.
Пути к исходному коду, встроенные в бинарный файл во время компиляции, также раскрывают больше информации о его криптографии, чем сообщение с требованием выкупа. Doommageddon использует ChaCha20-Poly1305 для содержимого файлов и RSA для защиты сгенерированных ключей, а не полагается исключительно на RSA, как утверждается в записке.
Для каждого файла создается собственный только что сгенерированный ключ. Затем этот ключ защищается с помощью открытого ключа, встроенного во вредоносное программное обеспечение. Это делает восстановление без соответствующего закрытого ключа, который контролируется злоумышленником, практически невозможным.
Бинарный файл также содержит предварительно определенный список из 16 журналов событий Windows, предназначенных для очистки, в частности PowerShell, RDP, Terminal Services и другие операционные журналы. Смежная логика направлена против механизмов восстановления и приложений, которые могут мешать шифрованию. Программа-вымогатель прекращает работу движков баз данных, почтовых клиентов, агентов резервного копирования и программ Office до того, как начнет шифровать файлы. Принудительное завершение этих процессов разблокирует файлы, которые при других условиях удерживались бы запущенными приложениями.
Динамический анализ
Во время работы образец инициирует собственный перезапуск с расширенными правами средствами оболочки Windows, обращаясь к своему же пути исполняемого файла вместо использования стороннего инструмента для эскалации привилегий.
Далее происходит остановка компонента запроса теневых копий Hyper-V, поиск общих сетевых дисков в пределах досягаемости и удаление теневых копий с помощью vssadmin – тактика противодействия восстановлению, которая является типичной для многих семейств программ-вымогателей. Уничтожение теневых копий отрезает один из путей восстановления системы, на который, как понимает атакующая сторона, могут рассчитывать специалисты по кибербезопасности.
Перед тем как зашифровать каждый файл, Doommageddon получает 32 байта криптографически защищенных случайных данных с помощью Windows BCrypt API. В результате формируется новый 256-битный ключ ChaCha20 для каждого файла, что исключает повторное использование одного и того же ключа шифрования во время всего запуска.

Паттерн записи также подтверждает, что Doommageddon не просто перезаписывает файлы на их месте. Он записывает зашифрованный текст в новый файл, добавляет расширение .doomag, а затем удаляет оригинал.
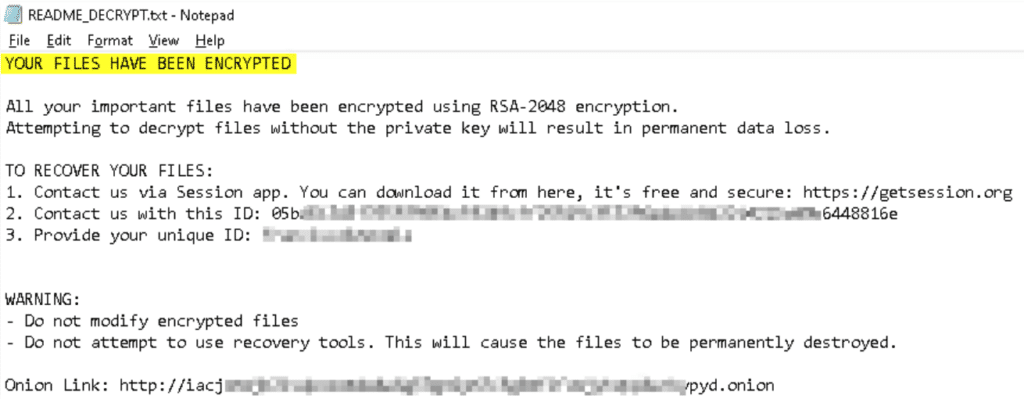
После завершения шифрования программа нацеливается на те же 16 журналов событий Windows, обнаруженных во время статического анализа, и оставляет свою записку с требованием выкупа – README_DECRYPT.txt.
Сайт утечек: несовпадающее количество пострадавших сторон

Сайт утечек Doommageddon использует знакомую схему давления, характерную для программ-вымогателей: публикация наименований организаций и, если возможно, открытие доступа к скачиванию файлов, о краже которых заявляет группа.
Однако анализ компании Cynet выявил интересную особенность в том, как Doommageddon ведет учет организаций, которые, вероятно, вступают в переговоры или осуществляют оплату.
Вместо того чтобы просто исчезнуть с сайта, некоторые записи подверглись изменениям: оригинальные названия организаций и детали были заменены на «PAID». Их статус был изменен на отметки вроде «NEGOTIATED» или «DATA SECURED», тогда как отображаемое количество файлов обнулялось.
Из-за этого публичная статистика атакованных организаций Doommageddon является неточной.
Снимок сайта утечек демонстрирует только те записи, которые являются видимыми в конкретный момент. Однако это не обязательно указывает на то, сколько организаций группировка скомпрометировала, сколько из них вступили в переговоры или осуществили оплату. Сторонние трекеры программ-вымогателей также в настоящее время приводят различные общие показатели. Это подтверждает, почему цифры с сайтов утечек стоит воспринимать скорее как ориентировочные данные разведки киберугроз, нежели как окончательное количество фактов компрометации.
Это является дополнительной причиной считать показатель публичного присутствия обманчивым. Группа, действующая без привлечения внимания, способна проявлять большую активность, чем кажется, а публичный ресурс с утечками может дать специалистам по кибербезопасности лишь частичное представление о деятельности, которая за ним стоит.
Cynet против программы-вымогателя Doommageddon
Во время имитированного выполнения унифицированная платформа кибербезопасности Cynet была настроена в режиме обнаружения с отключенной функцией предотвращения. Это позволило Doommageddon развернуть полный цикл атаки, чтобы исследователи могли наблюдать за реакцией платформы.
Платформа Cynet обнаружила программу-вымогателя на нескольких уровнях:
- Обнаружение с помощью AV/AI: вредоносный бинарный файл был идентифицирован во время его записи на диск или попытки запуска.
- Аналитика угроз: независимые сторонние источники аналитики киберугроз идентифицировали вредоносный файл.
- Мониторинг процессов: платформа Cynet обнаружила удаление теневых копий через vssadmin на основе поведения запущенного процесса и командной строки.
- Обнаружение несанкционированного доступа к памяти: платформа зафиксировала подозрительные попытки открыть дескрипторы к памяти другого процесса.
- Защита от программ-вымогателей: мониторинг файловых операций обнаружил аномальное расширение .doomag и попытки записи в файлы-приманки Cynet.
Этап работы шифровальщика больше всего привлекает внимание, однако это не обязательно первая возможность остановить атаку. В этой ситуации отсутствие поддержки сетевых операций непосредственно в шифровальщике служит весомым доказательством того, что вывод данных и остальные действия злоумышленников выполняются отдельно. Специалисты по кибербезопасности имеют несколько возможностей обнаружить операцию до начала завершающего этапа компрометации.
Аналогичный подход был выявлен в ходе недавнего расследования атаки с применением программы-вымогателя Settra. Settra продвинулась значительно дальше Doommageddon в вопросе защиты своего инструмента, поместив шифровальщик в зашифрованную полезную нагрузку, требующую ввода пароля. Однако когда вредоносное программное обеспечение начинало взаимодействие с системой для процесса шифрования, инструменты поведенческой защиты сохраняли возможность его распознать и остановить.
Что скрывает название?
Doommageddon не относится к самым известным группировкам в экосистеме программ-вымогателей. Расследования компании Cynet в отношении Doommageddon и DeadLock демонстрируют, насколько масштабная деятельность может развернуться до того, как операция по вымогательству привлечет значительное внимание общественности. Сайты утечек, статистика количества пострадавших организаций и громкие заявления являются полезными источниками аналитики киберугроз, однако они являются индикаторами, которые срабатывают с опозданием.
Для специалистов по киберзащите лучший шанс прервать работу программы-вымогателя появляется еще до формирования требования выкупа. Этот этап охватывает нестандартный доступ, расширение прав, разветвление атаки, противодействие восстановлению, накопление данных, их эксфильтрацию, а также сомнительное поведение процессов и нестандартные операции с файлами. Большинство команд безопасности не могут позволить себе такую роскошь, как ожидание точной идентификации группировки, стоящей за атакой.


